

Crafting Engineering Strategy, глава 19: Стратегия доступа к данным клиентов
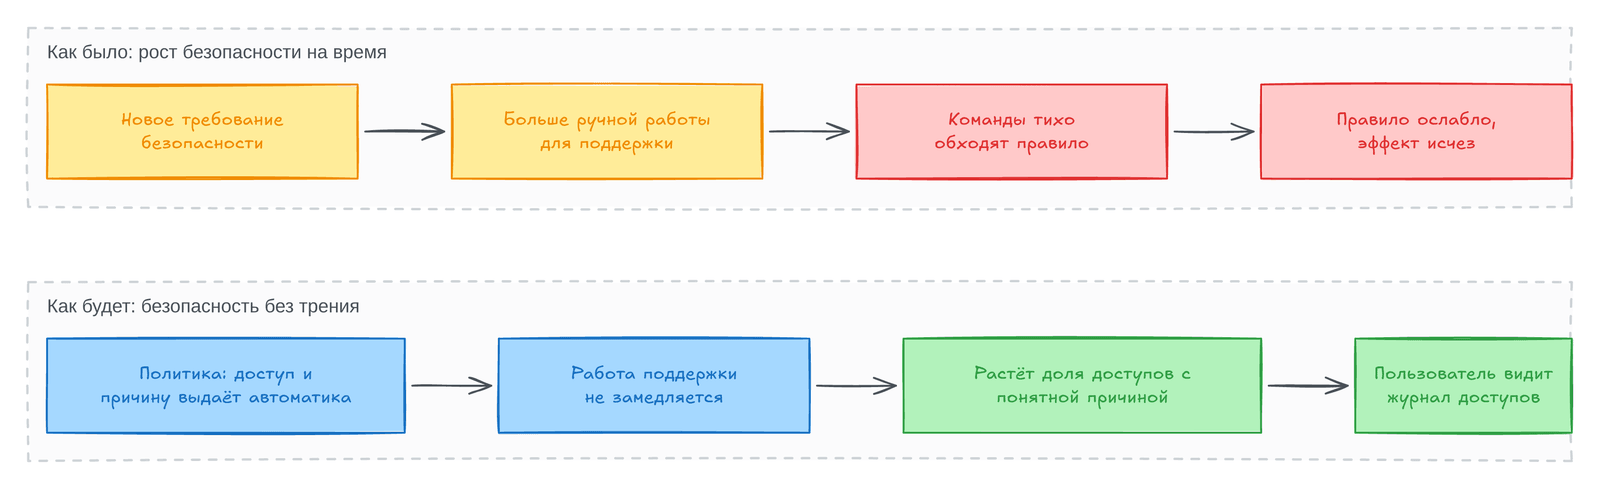
Главная мысль: безопасность держится, пока не мешает работе. Прошлые инициативы мешали работе поддержки клиентов, и команды их обходили. Новая стратегия делает доступ к данным автоматическим и понятным пользователю.
О чём глава
Заголовок раздела «О чём глава»После стратегии при владельце private equity идёт ещё один готовый документ автора: «Как нам контролировать доступ к данным пользователей?» (2022), собранный из опыта нескольких компаний.
Контекст и как читать документ
Заголовок раздела «Контекст и как читать документ»Компания решает выйти на IPO через 18 месяцев. При подготовке находят дыру: слабый контроль внутреннего доступа к данным пользователей. При этом прошлые инициативы по безопасности провалились: они ухудшали работу поддержки клиентов, и со временем их обходили или отменяли. Документ написан от лица CISO (директора по информационной безопасности).
Как в главе 11: чтобы применить стратегию, читайте сверху вниз, а чтобы понять рассуждение — снизу вверх, начиная с исследования. Структура упрощена: Operations вошла в политику, Refine — в диагноз.
Политика и operations
Заголовок раздела «Политика и operations»- Цель. Руководители компании и
complianceне принимают нынешний контроль. Нужен доступ на уровне ресурсов (resource-level access controls): права по строкам, а не по таблицам. Способ выбирает команда Security. - Гибридный доступ остаётся (сторонняя платформа плюс свой продукт, см. «Исследование»): это самый быстрый вариант.
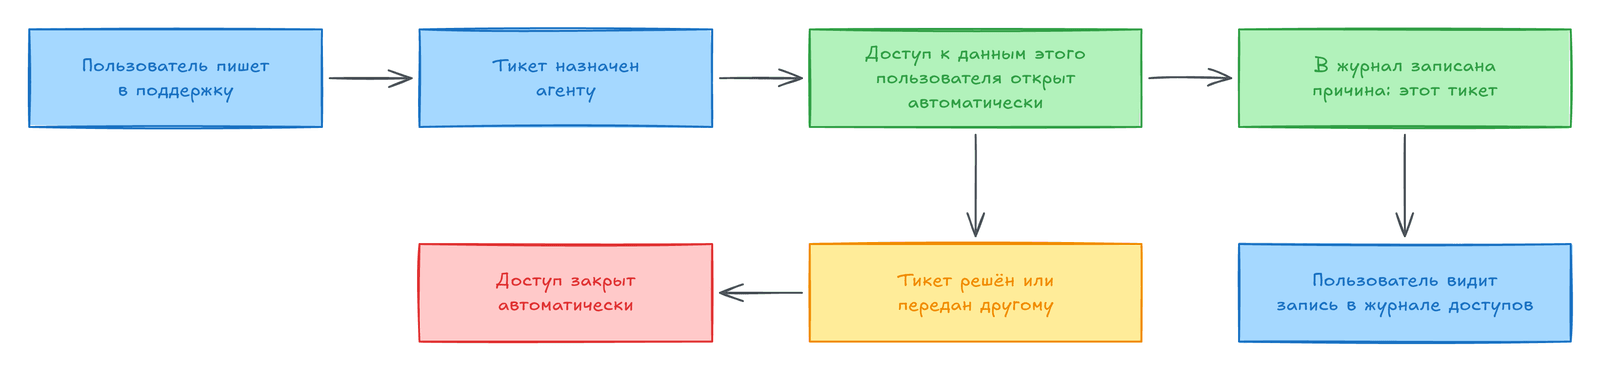
- Журнал доступов для пользователей. Компания строит журнал всех обращений к данным пользователя и готова объяснить каждое. По журналу пользователь решит, согласен ли он с таким использованием данных и стоит ли дальше пользоваться продуктом.
- Не «безопасность или удобство». Такой спор означает, что спорят не о том: нужно улучшать оба параметра сразу. Пример: агент поддержки автоматически получает доступ к данным пользователя, пока тикет этого пользователя назначен на агента, и теряет доступ, когда тикет закрыт или передан другому.
- Метрика. Доля обращений с автоматическим обоснованием, понятным пользователю. Если только добавлять ручные требования к доступу, метрика не растёт: такие требования не автоматические и толкают команды к обходным путям.
- Ручные обоснования команды безопасности и
complianceвидят в отдельном закрытом канале. Если человек часто пишет обоснование вручную, об этом уведомляют его менеджера. - Наименьшие привилегии. Роли без использования 90 дней снимаются автоматически. Исключение — инженеры в дежурстве (on-call).
- Встречи. Пока нет прогресса, раз в неделю собираются Security Engineering, команды проекта и
CISO. Этоstrategy testing(см. главу 13):CISO— спонсор, Principal Security Engineer — ведущий. Раз в месяц проверяют выборку обращений. - Исключения только письменно, от
CISO.
Диагноз
Заголовок раздела «Диагноз»Базовые RBAC (role-based access controls, права по ролям) и журнал аудита (audit logs) сильные. Но роли не проверяют на принцип наименьших привилегий: за пять лет люди копят ненужные роли. Журнал нужен для разбора после инцидента, а не для поиска аномалий заранее.
Доступ на уровне ресурсов устроен как гибрид: сторонняя платформа принимает запросы пользователей, одобрение даёт собственный продукт. Обоснования копируют и проверяют вручную. Из-за этого команды считают запросы обузой, а проверка ручная, поэтому нет проверяемых доказательств её качества.
Злоупотреблений не нашли: у каждого доступа была разумная причина, например тикет. Но обоснования низкого качества, ведь занятые люди переписывают их по многу раз в день. Поэтому неясно, делают ли проверки данные безопаснее.
Прошлые вложения в безопасность давали временный рост защиты, а через год новые правила ослабляли или обходили. Это «оптические победы»: успех виден внутри компании, но долго не держится. Автор ищет новый подход.
Исследование
Заголовок раздела «Исследование»Лучшие практики можно узнать через знакомых в индустрии, но в открытых источниках их почти нет: видимо, компании не хотят обсуждать тему публично из-за риска ответственности. Автор нашёл три области: в двух подходы у всех компаний почти одинаковые, в третьей сильно расходятся.
RBAC: пользователь получает роли, роль даёт права.- Журнал аудита: каждое действие привязано к человеку и хранится централизованно. Трудность: искать проблемы заранее, а не после жалобы.
- Доступ на уровне ресурсов: три паттерна, единого стандарта нет.
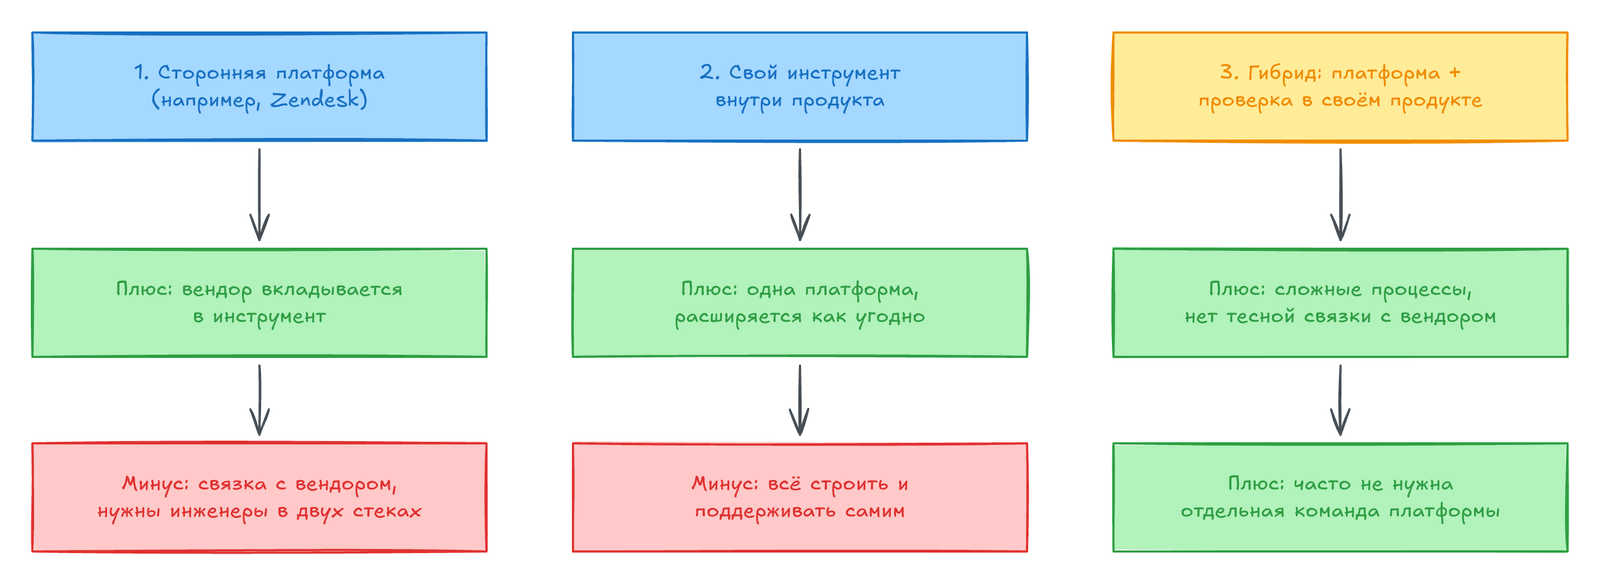
- Сторонняя платформа (например, Zendesk). Права живут в платформе, а объекты в ней обогащают данными продукта. Минусы: связь с вендором, его ограничения, инженеры в двух стеках.
- Свой инструмент. Всё живёт внутри продукта. Плюс: одна расширяемая платформа, минус: всё приходится строить и поддерживать самим.
- Гибрид. Большую часть работы делают в сторонней платформе. Она же решает, когда открыть доступ к данным в своём продукте. Пример: вы видите данные пользователя, пока в платформе на вас назначен его открытый тикет. Подходит для сложных процессов, которые не вписываются в ограничения платформы, и не создаёт сложной связи продукта с вендором.
У всех компаний есть RBAC, журнал аудита и один из паттернов. Чаще всего берут стороннюю платформу, которую ведёт большая постоянная команда, или гибрид: он не требует отдельной команды, работу раздают существующим командам.
Итоги главы
Заголовок раздела «Итоги главы»- Прошлые инициативы провалились: они создавали трение, и команды их обходили.
- Новая политика требует автоматического доступа с понятным пользователю обоснованием.
- Метрика прогресса — доля обращений с такой причиной.
- Роли без использования снимаются через 90 дней, исключения даёт только
CISO. - Два урока автора. Первый:
strategy testing, который ведёт топ-менеджер, снимает долгие трения между командами. Второй: политика может прямо запретить команде прежнее поведение.
Ключевые термины
Заголовок раздела «Ключевые термины»| Термин | Значение |
|---|---|
RBAC | Права выдаются ролям, роли выдаются людям |
| Журнал аудита | Постоянная запись всех действий с ресурсами |
Resource-level access controls | Права на конкретные строки данных, а не на таблицы |
Что это значит на практике
Заголовок раздела «Что это значит на практике»- Привязывайте доступ к данным к тикету или заданию, а не выдавайте надолго.
- Мерьте долю автоматически обоснованных обращений, а не число запретов.
Вопросы для самопроверки
Заголовок раздела «Вопросы для самопроверки»- Почему прошлые инициативы по безопасности приносили лишь «оптические победы»?
- Почему автор считает спор «безопасность против удобства» неверным?
- Чем метрика «доля автоматических обоснований» лучше метрики «число запретов»?
- Чем различаются три паттерна доступа на уровне ресурсов?
Предыдущая: Стратегия при владельце private equity. Следующая: Стратегия архитектуры сервисов.